Safeguard Off‑Site Firmware Programming for Your Embedded Devices
Saat sistem embedded Anda masih menjadi produk nich, Anda dapat mengelola setiap langkah di dalam perusahaan. Namun saat permintaan melonjak, manufaktur volume tinggi biasanya beralih ke pabrik kontrakan (CM). Tanggung jawab CM yang krusial adalah memprogram mikrokontroler firmware ke setiap perangkat.
Dalam skenario seperti ini, melindungi kekayaan intelektual Anda dan mencegah over-production menjadi prioritas utama. Kira-kira 10% barang elektronik di dunia adalah palsu, dan bagian besar berasal dari CM yang menghasilkan salinan tidak sah.
IP dalam sistem embedded muncul dalam dua bentuk utama: skematik hardware dan kode firmware. Bahkan jika CM dapat meniru tata letak PCB, perangkat tersebut tidak berguna tanpa firmware miliknya. Ketika CM memiliki akses tanpa batas ke keduanya, pengembang asli harus bergantung pada integritas dan reputasi CM.
Pada Konferensi Embedded World terbaru di Nuremberg, SEGGER meluncurkan Flasher SECURE, solusi pemrograman produksi yang mengatasi risiko pencurian IP dan over-production secara langsung.
(Sumber: SEGGER)
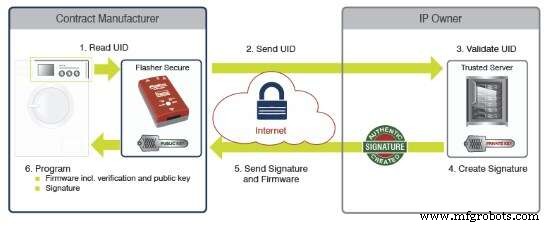
Flasher SECURE bekerja pada prinsip yang teruji: setiap mikrokontroler carries a unique identifier (UID). Pemilik IP firmware menyediakan platform Flasher SECURE kepada CM, sementara firmware asli berada di server terpercaya dan aman yang dikontrol oleh pemilik IP.
Selama pemrograman, Flasher SECURE membaca UID perangkat dan meneruskan ke server terpercaya. Server memvalidasi UID dan mengembalikan tanda tangan kriptografis bersama dengan firmware. Flasher SECURE kemudian menulis keduanya ke mikrokontroler.
Saat menyala, firmware segera memverifikasi UID terhadap tanda tangan yang tersimpan. Hanya kecocokan yang memungkinkan perangkat untuk beroperasi; jika tidak, firmware dapat menolak untuk berjalan atau memicu respons kustom. Ini memastikan firmware berjalan secara eksklusif pada hardware yang diotorisasi.
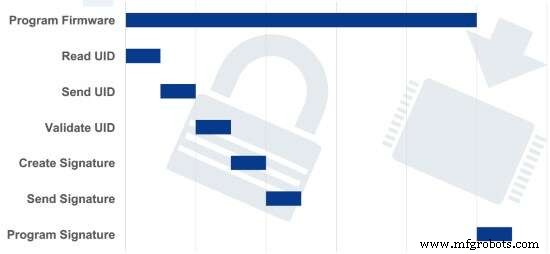
Kecepatan esensial. SEGGER merancang Flasher SECURE sehingga firmware diambil dari server hanya sekali—saat memprogram unit pertama. Firmware yang diambil di-cache secara lokal untuk semua perangkat berikutnya.
(Sumber: SEGGER)
Untuk setiap unit berikutnya, Flasher SECURE memstream UID ke server terpercaya saat memprogram. Server segera menghasilkan tanda tangan baru, yang ditulis ke perangkat dalam waktu nyata, menambahkan overhead yang tidak terasa pada produksi.
Jika firmware mendeteksi bahwa ia berjalan pada sistem palsu, respons dapat disesuaikan. Opsi meliputi pesan peringatan sederhana, menonaktifkan fungsionalitas, atau, dalam setup yang lebih canggih, mentransmisikan data diagnostik kembali ke pemilik IP untuk investigasi. Meskipun pendekatan terakhir dapat kuat, harus diterapkan dengan hati-hati, terutama dalam aplikasi yang kritis keamanan.
Akhirnya, pilihan tindakan pencegahan bergantung pada profil risiko dan tujuan bisnis produk Anda. Peringatan yang jelas mungkin cukup untuk banyak kasus, tetapi strategi yang lebih proaktif dapat mengancarkan penipu dan melindungi integritas merek Anda.