Selama beberapa tahun, Cisco mendukung Fog Computing sebagai sumbu arsitektur IoT yang dapat diskalakan, andal, dan hemat biaya. Dengan mengintegrasikan Cisco IOx ke dalam solusi IoT industri, data yang dihasilkan oleh perangkat yang terhubung dapat difilter, dianalisis, dan ditindaklanjuti langsung pada router dan switch tepi. Pemrosesan lokal ini memperkenalkan tantangan keamanan baru yang harus diatasi di seluruh ekosistem Fog, dari perangkat IIoT individu hingga ribuan node Fog yang mungkin diterapkan di lingkungan produksi.
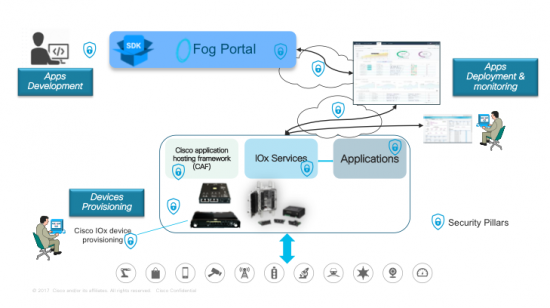
Keamanan dalam Fog Computing bukan satu fitur atau protokol—adalah arsitektur berlapis yang membutuhkan dasar yang kokoh, sama seperti membangun rumah yang kokoh. Dengan menggabungkan praktik terbaik untuk layanan jaringan Cisco IOS dengan keamanan Cisco IOx di seluruh tahap penerapan Fog (lihat Gambar 1), organisasi dapat mendirikan postur keamanan yang tangguh.
Berikut adalah empat pilar keamanan yang membantu manajer TI dan operasi melindungi integritas data di lingkungan Fog.
Pilar Keamanan Cisco IOx
Kontrol Akses
Menerapkan dan mengelola aplikasi di Fog membutuhkan autentikasi berbasis peran yang memisahkan manajemen jaringan dari manajemen aplikasi.
Manajer aplikasi mengautentikasi melalui Fog Director atau IOx Local Manager (misalnya, instalasi, upgrade, mulai/berhenti, validasi, dan pemantauan). Server Radius Enterprise memberlakukan pembatasan login untuk memblokir akses yang tidak sah.
Manajer jaringan IOS yang berhak istimewa melakukan penyediaan perangkat, konfigurasi antarmuka, dan troubleshooting berdasarkan peran mereka, bukan kredensial login atau lokasi fisik.
Integritas
Di luar pengakuan keras perangkat keras dan perangkat lunak yang dibahas di [hardening], Fog computing menuntut perlindungan tambahan untuk platform IOx:
Citra Guest-OS yang ditandatangani digital, diamankan oleh Trust Anchor Module (TAM) dalam chipset Cisco ACT2, memverifikasi integritas OS.
Isolasi aplikasi—baik sebagai Docker container, PaaS, Linux container, atau mesin virtual (modul komputasi CGR 1000 saja)—melindungi sumber daya dari gangguan.
Paket aplikasi yang ditandatangani menggunakan kunci privat Trust Anchor RSA (PEM) dan sertifikat klien x509 (PEM) untuk mengonfirmasi identitas sumber. Semua alat IOx (IOxclient, IOx Local Manager, Fog Director) memberlakukan pemasangan aplikasi yang ditandatangani untuk mencegah kode jahat.
API OAuth menyediakan akses delegasi, mengautentikasi pengguna tanpa mengekspos kredensial ke aplikasi.
PAM memungkinkan pengembang untuk mengintegrasikan berbagai skema autentikasi tingkat rendah melalui API tingkat tinggi.
Kerahasiaan dan Privasi Data
Node Fog sering menyimpan data secara lokal pada flash embedded atau SSD mSATA (misalnya, IR829M). Rilis IOx terbaru memperkenalkan Secure Storage Services (SSS) yang menyimpan sertifikat, kunci, dan data pengguna dengan aman. Aplikasi mengakses SSS melalui REST API, mengaktifkan enkripsi tingkat aplikasi. Mekanisme keamanan Linux seperti Cgroups, SMACK, SELinux, dan Namespaces menyediakan lapisan perlindungan tambahan.
Perintah kontrol (mulai/berhenti, instal/hapus) juga harus tetap rahasia. SSL/TLS mengamankan lalu lintas antara perangkat Fog dan layanan manajemen, termasuk transfer file. Konfigurasi IOS Cisco yang komplementer—VPN IPsec, VRF, VLAN—lebih memisahkan lalu lintas data.
Deteksi dan Penanggulangan Ancaman
Analisis lalu lintas terdistribusi adalah fitur inti dari Fog computing. Mitra seperti [Sentryo] memanfaatkan port mirroring pada Seri IE 4000 atau ekspor lalu lintas IP pada Seri IR800 untuk menyediakan agen analitik yang memantau aliran lalu lintas pada perangkat IOx.
Manajer operasi perlu mendeteksi perilaku aplikasi yang anomali dan menangkap metrik untuk analisis dan perencanaan kapasitas. Alat/API IOx Local Manager dan Fog Director memprofil konsumsi sumber daya aplikasi, sementara DNA-C, IoT FND, dan Kinetic GMM mengotomatisasi penyediaan dan penerapan kebijakan di ribuan perangkat IOx.
Bagikan tantangan keamanan Anda dengan kami—kunjungi Cisco Live Orlando World of Solutions dan IOx Devnet Zone dari 10–14 Juni 2018 untuk membahas bagaimana mengamankan penerapan Fog Anda.




 Kontrol Akses
 Integritas
 Kerahasiaan dan Privasi Data