Menskala Jaringan IoT dengan Otomasi Cisco DNA Center
Internet of Things (IoT) presenting berbagai tantangan bagi insinyur jaringan. Dalam posting sebelumnya, saya menjelajahi bagaimana Cisco menangani isu utama keamanan. Kali ini, kita mengatasi hambatan berikutnya: skalabilitas.
Seperti yang diilustrasi di bawah ini, puluhan miliar perangkat dijadwalkan untuk online selama beberapa tahun ke depan, menimbulkan kekhawatiran skalabilitas yang signifikan untuk implementasi IoT.
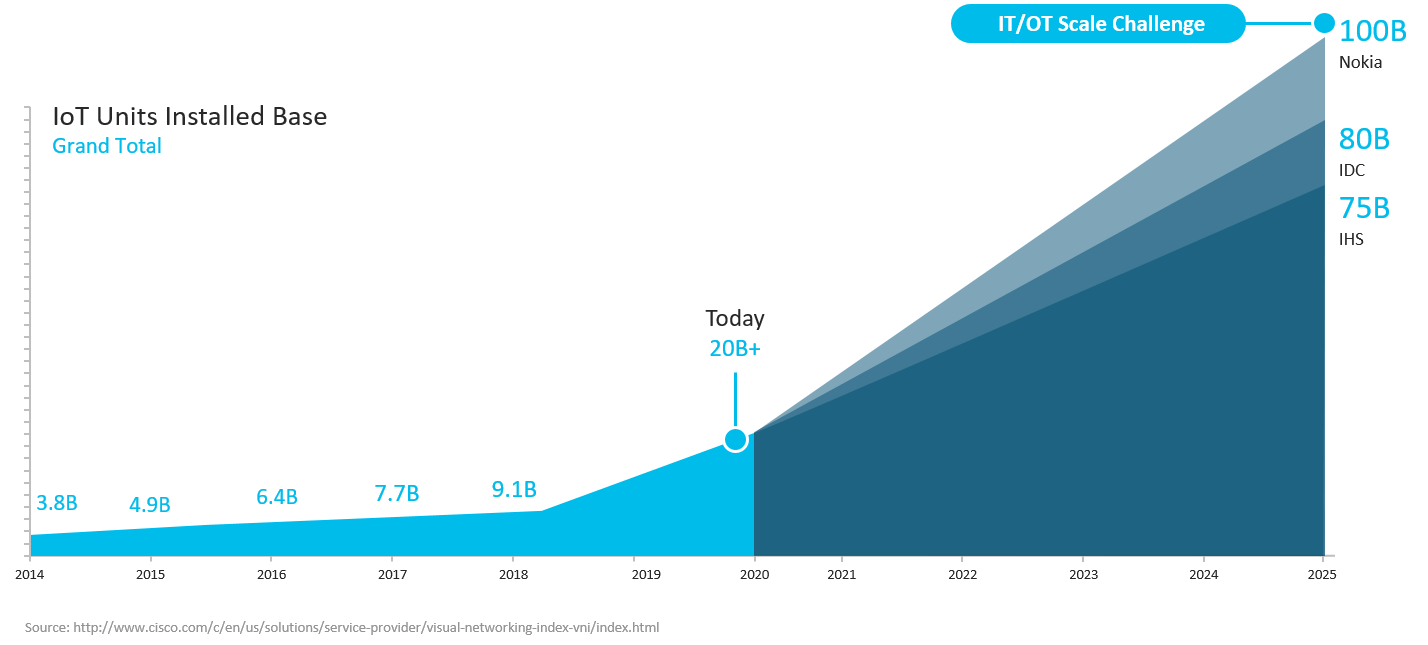
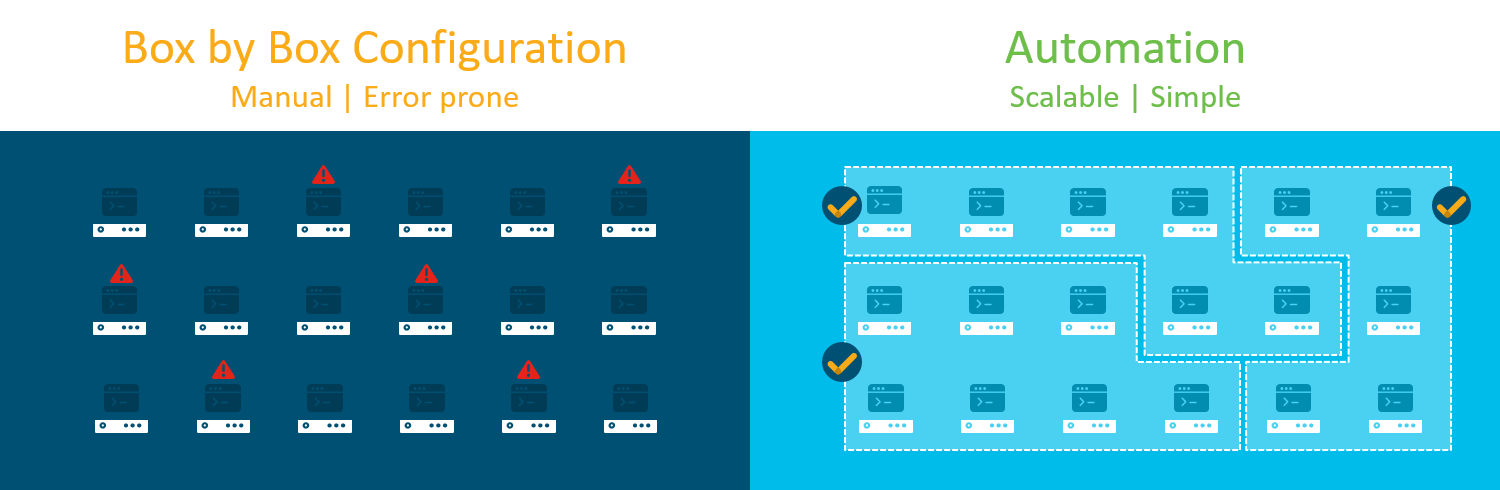
Bagaimana organisasi dapat menskala kebijakan keamanan dan jaringan untuk mengakomodasi armada perangkat yang besar ini? Mengonfigurasi setiap perangkat IoT seperti yang kita lakukan dengan peralatan jaringan tradisional—satu per satu—tidak dapat memenuhi tuntutan skalabilitas lingkungan IoT modern. Konfigurasi manual per box lambat dan rawan kesalahan.
Solusinya terletak pada otomasi. Menerapkan kebijakan dalam skala besar melalui otomasi mempercepat penyediaan dan menyederhanakan manajemen perangkat lunak. Ini dicapai melalui software-defined access.
Menskala IoT dengan Cisco DNA Center
Misalkan Anda perlu menerapkan kebijakan jaringan pada perangkat IoT Anda. Setiap perangkat harus berada di VLANnya sendiri, terisolasi dari jaringan perusahaan lainnya untuk mencegah pergerakan lateral oleh penyerang.
Dengan Cisco DNA Center, membuat jaringan virtual baru sebermudah menamai jaringan dan memilih grup pengguna, perangkat, atau aplikasi yang berada padanya—dikenal sebagai Scalable Groups. Dengan menarik dan meletakkan ikon yang relevan dan mengklik simpan, platform secara otomatis segmentasi perangkat IoT sehingga mereka hanya dapat berkomunikasi dengan perangkat yang ditentukan dalam jaringan virtual. Tidak perlu mengonfigurasi VLAN, DHCP scopes, atau ACL secara manual; operator dapat menerapkan kebijakan tanpa keahlian jaringan yang mendalam.
Scalable Group Tag (SGT) adalah kunci pendorongnya. SGT adalah objek kebijakan logis yang mengidentifikasi endpoint, pengguna, atau aplikasi yang berlaku untuk kebijakan. SGT mendukung Group-Based Policies yang tidak bergantung alamat IP, memungkinkan operator untuk menerapkan aturan pada seluruh grup alih-alih alamat IP individu—metode yang menjadi sulit dielola dalam skala besar.
Pendekatan ini mencerminkan proses yang digunakan untuk perangkat perusahaan tradisional. Namun, endpoint IoT biasanya tidak memiliki daya komputasi dan sumber daya hardware seperti switch pusat data, yang lebih kecil, lebih ringan, dan lebih hemat daya.
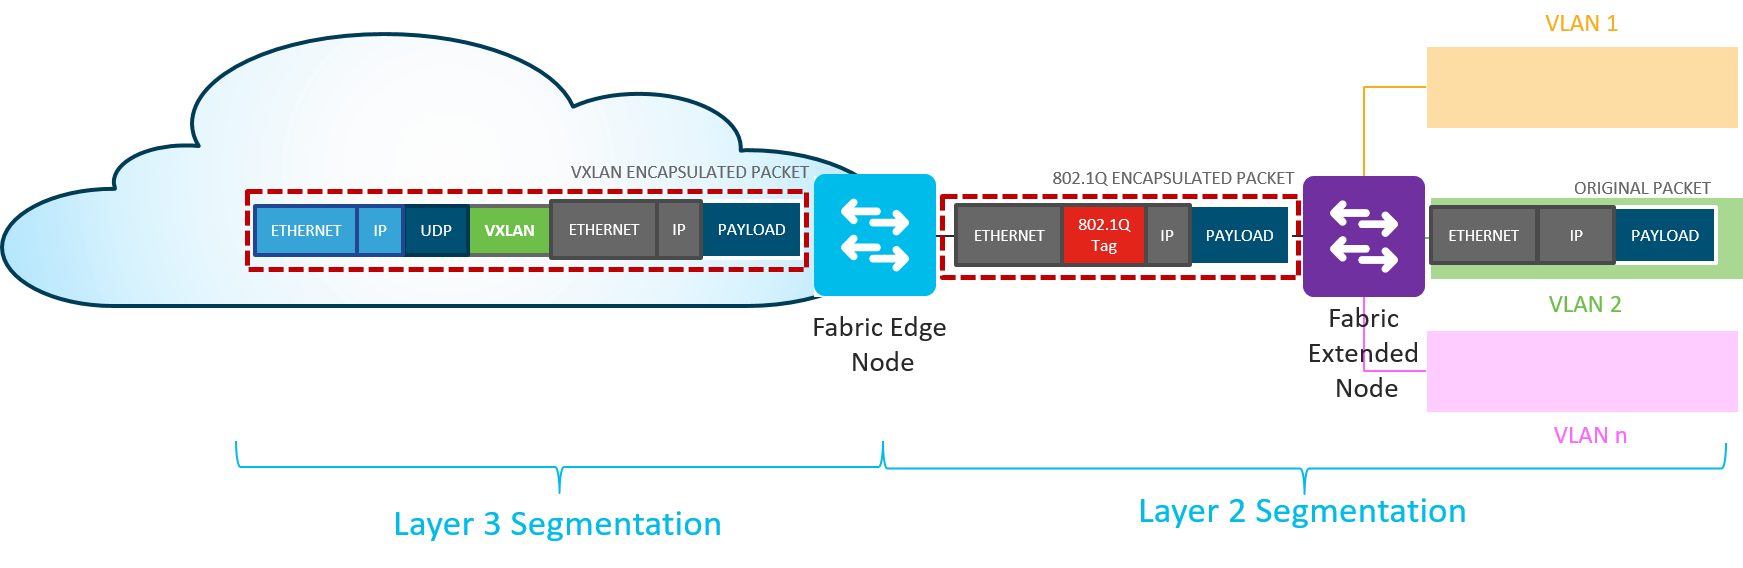
Untuk menyelaraskan kebutuhan segmentasi dengan keterbatasan hardware IoT, Cisco memperkenalkan Software-Defined Access Extended Nodes. Node-node ini mengaktifkan alur kerja berikut:
- Extended node terhubung ke satu Edge node melalui port trunk 802.1Q, mendukung satu atau beberapa VLAN dengan penetapan statis.
- Port switch pada extended node ditetapkan statis ke pool IP yang dikelola di Cisco DNA Center.
- Pengonversi SGT dilakukan melalui pool-to-group mapping di Cisco DNA Center pada Edge node yang terhubung.
- Penegakan kebijakan lalu lintas berdasarkan Scalable Group ACLs dieksekusi pada Edge node.
Menskala jaringan perusahaan tradisional sudah sulit ketika operator harus mengonfigurasi setiap perangkat secara manual. Melakukan itu untuk miliaran endpoint IoT hampir mustahil. Kemampuan software-defined access dan otomasi Cisco memecahkan masalah ini, memungkinkan antarmuka manajemen yang sama yang digunakan untuk perangkat perusahaan untuk mengelola implementasi IoT secara efisien dan efektif.
Tertarik untuk mempelajari lebih lanjut? Tonton webinar on-demand kami, "Cisco IoT: Drive Transformation in the Public Safety, Oil and Gas, and Manufacturing Sectors." Pastikan untuk kembali ke blog IoT Cisco untuk wawasan tambahan tentang tantangan utama yang dihadapi enterprise IoT, termasuk keamanan.



