Toleransi Kesalahan: Meningkatkan Keandalan, Ketersediaan, dan Keselamatan dalam Sistem Kritis
Sistem yang tidak memiliki toleransi kesalahan secara inheren kurang terpercaya. Untuk insinyur yang berfokus pada RAMS—Reliability, Availability, Maintainability, and Safety—mendesain dengan toleransi kesalahan oleh karena itu esensial, terutama untuk peralatan kritis di mana kegagalan dapat mengancam seluruh sistem.
Dalam artikel ini kita uraikan karakteristik inti dari sistem toleransi kesalahan dan demonstrasi bagaimana desain redundan dapat meningkatkan keandalan.
Apa itu toleransi kesalahan?
Toleransi kesalahan adalah kemampuan sistem untuk terus beroperasi ketika terjadi kesalahan. Desain dengan toleransi kesalahan tinggi—baik melalui redundansi hardware, redundansi perangkat lunak, atau pemantauan aktif—harus menghilangkan titik kegagalan tunggal (SPOFs) untuk mempertahankan operasi parsial atau penuh.
Esensi dari desain toleransi kesalahan
Mengembangkan desain toleransi kesalahan memerlukan pemahaman mendalam tentang mode kegagalan potensial di seluruh siklus hidup peralatan, penyebab utamanya, dan dampak yang dihasilkan. Insinyur harus menyeimbangkan keandalan yang diinginkan dengan biaya dan keterbatasan sumber daya. Ini adalah kesalahpahaman bahwa sistem toleransi kesalahan harus melindungi dari setiap kemungkinan kesalahan; alih-alih, toleransi harus cocok dengan kritikalitas kesalahan untuk mencapai optimasi yang hemat biaya.
Karakteristik sistem toleransi kesalahan
Membuat sistem toleransi kesalahan melibatkan tindakan yang disengaja di setiap tahap siklus hidup—spesifikasi, desain, validasi dan verifikasi (V&V), pemeliharaan, operasi, dan pembuangan. Teknik berikut umum diterapkan:
Deteksi dan tampilan kesalahan
Diagnosis dan penahanan kesalahan
Penutupan dan kompensasi kesalahan
1) Deteksi dan tampilan kesalahan
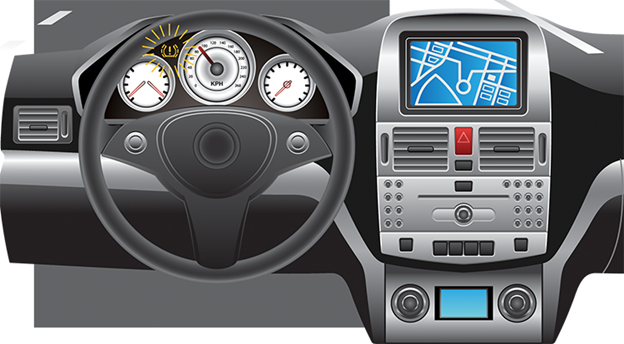
Deteksi adalah elemen dasar dari setiap desain toleransi kesalahan. Tanpa sensasi dan pemberitahuan kesalahan yang akurat, lapis mitigasi berikutnya tidak dapat berfungsi. Contohnya, sistem pemantauan tekanan ban (TPMS) menggunakan sensor tekanan untuk memperingatkan sopir saat ban terlalu banyak diisi udara. Satu-satunya toleransi yang dapat diterima dalam kasus ini adalah deteksi dan peringatan yang akurat; tindakan korektif apa pun di luar cakupan TPMS.
Representasi aktivasi TPMS
2) Diagnosis dan penahanan kesalahan
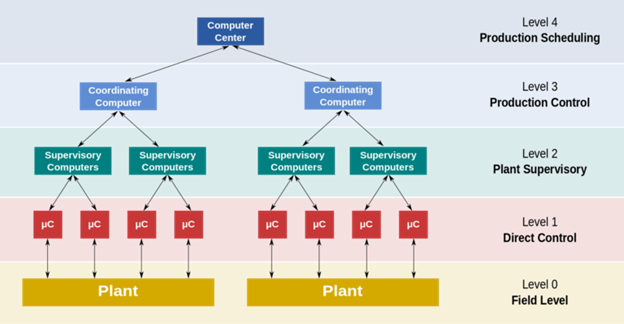
Dalam aplikasi kritis, deteksi diikuti oleh algoritma diagnosis yang menemukan kesalahan dan memicu tindakan penahanan. Sistem kontrol terdistribusi (DCS) untuk pabrik proses memantau sensor, mengidentifikasi tekanan abnormal, dan secara otomatis membuka katup keselamatan untuk meluapkan tekanan berlebih ke stack nyala, mencegah kebakaran atau ledakan.
Representasi sistem DCS
3) Penutupan dan kompensasi kesalahan
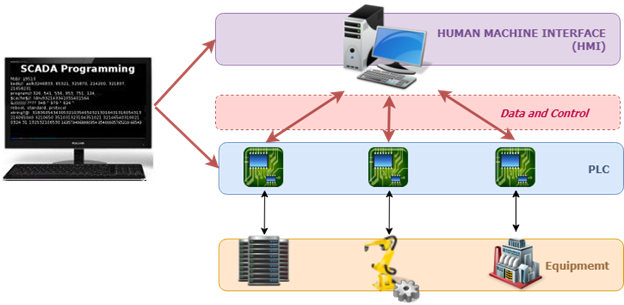
Penutupan kesalahan sangat berharga dalam peralatan yang diaktifkan IoT di mana serangan siber dapat menyuntikkan data palsu. Dengan mendeteksi aliran anomali dan mengganti dengan nilai yang benar, sistem mencegah penyebaran informasi status yang salah. Di jaringan listrik, sistem SCADA memantau tegangan dan frekuensi; serangan siber yang memanipulasi batas ini dapat memicu padam listrik. Algoritma penutupan melindungi dari manipulasi semacam itu.
Representasi sistem SCADA
Meningkatkan toleransi kesalahan melalui desain redundan
Redundansi—menggunakan sistem alternatif yang dapat mengambil fungsi ketika utama gagal—adalah cara paling sederhana untuk meningkatkan toleransi kesalahan. Namun, redundansi yang tidak memilih dapat mengukur biaya dan kompleksitas, jadi keputusan harus dijamin oleh analisis manfaat biaya yang ketat.
Sementara redundansi meningkatkan toleransi kesalahan, menambahkan sistem secara sembarang seharusnya bukan tujuan karena jumlah biaya yang diperlukan untuk menambahkan sistem baru dapat secara signifikan melebihi manfaat keandalan yang dapat dicapai.
Jenis redundansi secara luas diklasifikasikan sebagai aktif atau pasif.
Redundansi aktif
Redundansi aktif mengoperasikan beberapa unit secara bersamaan. Contoh sederhana adalah dua pompa yang beroperasi pada setengah kapasitas; bersama-sama mereka mencapai tekanan target. Skema yang lebih canggih—redundansi K-of-N dan degradasi halus—memungkinkan subset unit untuk tetap online sementara yang lain berfungsi sebagai spare panas, memastikan operasi berlanjut saat komponen gagal.
Redundansi K-of-N menjaga subset yang ditetapkan sebelumnya unit berjalan, memungkinkan kolong spare yang lebih besar untuk mengambil alih setelah kegagalan. Degradasi halus memungkinkan performa sistem untuk menurun secara proporsional dengan kehilangan komponen, menghindari kebutuhan akan set spare identik yang mahal.
Redundansi pasif
Redundansi pasif menempatkan peralatan standby yang diaktifkan hanya ketika utama gagal. Dua varian ada:
Redundansi pasif operasi—spare panas yang diam dalam kondisi tanpa beban. Contohnya, alternator standby sinkron otomatis jika alternator utama gagal.
Redundansi pasif non-operasi—spare dingin yang harus diaktifkan atau dimulai secara manual. Pompa air municipal yang dihidupkan secara manual ketika pompa utama gagal adalah contoh khas.
Teknik keandalan untuk menganalisis toleransi kesalahan
Menganalisis toleransi kesalahan bergantung pada alat keandalan yang teruji: Failure Mode Effect Analysis (FMEA) dan Fault Tree Analysis (FTA). FMEA memeriksa komponen individu dari perspektif bottom-up, sementara FTA memodelkan propagasi kegagalan dari pandangan top-down. Model Markov dan simulasi Monte-Carlo lebih mengkuantifikasi bagaimana probabilitas kegagalan berkembang seiring waktu dan bagaimana ketidakpastian mempengaruhi performa keseluruhan.
Toleransi kesalahan dan operasi pemeliharaan
Sistem toleransi kesalahan tidak menghilangkan pemeliharaan, tetapi mereka menyediakan buffer keselamatan yang memperpanjang interval antara intervensi. Sistem Manajemen Pemeliharaan Berbasis Komputer (CMMS) tetap esensial untuk menjadwalkan tindakan korektif sebelum kesalahan yang terakumulasi memicu kegagalan katastrofis. Dalam praktiknya, toleransi kesalahan memberi tim pemeliharaan ruang bernapas, memungkinkan mereka untuk memprioritaskan perbaikan kritis sambil menunda pekerjaan yang tidak mendesak.
Meskipun biaya awal dan kompleksitas desain yang lebih tinggi, desain toleransi kesalahan memberikan keuntungan yang dapat diukur dalam keandalan peralatan dan uptime sistem.