Hal yang Perlu Diketahui Setiap Karyawan Terjaring Jaringan tentang Keamanan Siber
Serangan siber dapat terjadi kapan saja, pada skala apa pun, dan melalui perangkat apa pun yang terhubung ke jaringan. Semakin lama pelanggaran siber berlanjut, semakin banyak kehilangan data, waktu dan uang.
Satu serangan siber cukup untuk merusak rantai pasokan. Selain itu, efektivitas kredensial pada setiap tahap rantai pasokan memiliki dampak langsung pada setiap bagian lain bisnis.
Menurut Cyber Security Breaches Survey: 2020, 46% bisnis telah mengidentifikasi pelanggaran atau serangan dalam setahun terakhir. Survei mencatat bahwa jenis serangan siber paling umum adalah serangan phishing — email yang diterima oleh staf yang mengarahkan mereka ke situs web penipuan.
“Diikuti, dalam skala yang jauh lebih kecil, oleh personifikasi dan kemudian virus atau malware lainnya,” kata survei. “Salah satu pelajaran yang konsisten di seluruh seri survei ini telah menjadi pentingnya waspada staf, mengingat mayoritas pelanggaran dan serangan yang diidentifikasi adalah yang akan datang melalui [jenis serangan ini].”
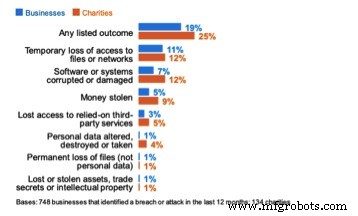
Untuk bisnis kecil yang merupakan bagian dari rantai pasokan, laporan menjelaskan pentingnya memiliki pengetahuan keamanan siber oleh semua orang yang memiliki akses ke jaringan, masing-masing dapat dianggap target yang layak untuk penyerang. Dampak serangan ini dapat dilihat pada gambar di bawah ini, yang diambil dari laporan.
Phishing melibatkan serangan yang dirancang secara sosial di mana pelaku ancaman berpura-pura sebagai entitas terpercaya. Penerima email, telepon, atau pesan teks ditipu untuk memberikan informasi sensitif oleh siapa yang mereka yakini sebagai orang terpercaya.
Metode serangan ini biasanya dilakukan dengan menjerat korban untuk mengklik tautan berbahaya, yang selanjutnya memungkinkan pemasangan malware, ransomware, atau pengungkapan data pribadi sensitif seperti kata sandi dan detail kartu kredit.
Beberapa kampanye phishing paling canggih yang terbaru berasal dari individu yang bertindak sebagai perwakilan Pusat Pengendalian dan Pencegahan Penyakit AS (CDC) dan Organisasi Kesehatan Dunia (WHO).
Survei pelanggaran siber menunjukkan peningkatan 70% dalam serangan yang terdeteksi oleh orang — bukan teknologi. Yang terakhir dapat mendeteksi ketika ada yang jelas salah, tetapi ia mencari fakta bukan niat. Studi menunjukkan teknologi menghentikan sekitar 999 dari 1.000 email phishing dan yang mengandung virus. Tetapi yang lolos seringkali adalah yang tidak terlihat salah dari sudut pandang teknologi. Undangan untuk masuk ke situs web penipuan tampak sah. Hanya ketika konteks pesan dan situs web dibaca oleh manusia yang dapat diidentifikasi sebagai ancaman.
Dukungan teknologi akan datang, dalam bentuk kecerdasan buatan dan kampanye pertahanan aktif oleh pemerintah. Untuk saat ini, namun, ini menjadi tanggung jawab kita sebagai pengguna untuk mengidentifikasi ancaman. Itulah mengapa pendidikan untuk semua staf sangat penting.
Setiap mitra dalam rantai pasokan bergantung pada semua yang lain, dan ini terutama terjadi dengan keamanan siber. Anda tidak ingin menjadi yang mendapatkan virus pertama, yang kemudian menginfeksi sisa rantai dan mitra Anda, dan pada akhirnya mempengaruhi pelanggan.
Semua bisnis harus berhati-hati untuk mempraktikkan proses keamanan siber yang baik untuk mencegah penyebaran jenis ini. Hanya kemudian mereka dapat memastikan keamanan dari atas ke bawah, dan menjaga dari kemungkinan serangan seperti M.E.Doc Software Hack 2017.
Semua karyawan harus menyadari tanda-tanda phishing, siapa yang harus dilaporkan mengenai masalah keamanan potensial, dan setiap permintaan yang tampak tidak biasa atau luar biasa, terutama jika ada kesan urgensi yang menyertainya. Inilah lima langkah yang harus diambil karyawan untuk menjaga diri dari serangan potensial:
- Buat kata sandi panjang dan unik (lebih dari 12 karakter).
- Gunakan autentikasi dua faktor di mana pun memungkinkan.
- Pelajari diri Anda tentang tanda-tanda phishing.
- Jangan pernah membagikan informasi sensitif dengan seseorang yang menelpon Anda tanpa dugaan. Periksa siapa mereka, temukan nomor kontak dari sumber lain (misalnya, faktur atau situs web), dan panggil kembali mereka.
- Periksa kembali segala sesuatu yang tampak tidak biasa, terutama saat diminta untuk melakukan sesuatu di luar proses normal.
Dengan setiap karyawan di bisnis mematuhi proses keamanan siber dan tetap waspada sepanjang waktu, terutama tentang penggunaan peralatan pribadi yang terhubung ke jaringan, ada 70% peluang lebih kecil untuk mengalami serangan yang berhasil.
Pendidikan adalah kunci untuk menjaga bisnis Anda tetap aman. Teknologi hanya dapat melakukan begitu banyak untuk membantu. Pada akhirnya itu selalu akan kembali pada staf yang mengambil kepemilikan atas keamanan dan ancaman potensial, dan tahu cara mengatasi mereka dengan cara yang benar. Kemampuan itu hanya datang dari pendidikan dan investasi dalam proses yang terkoordinasi dan strategis untuk memastikan keamanan siber yang kuat.
Colin Robbins adalah managing security consultant di Nexor.



