Mengintegrasikan Sistem Legacy untuk Transformasi Digital yang Mulus
Transformasi digital (DX) menjanjikan daya saing yang meningkat, proses yang dioptimalkan dan keuntungan melalui big data, bersama dengan hubungan karyawan dan pelanggan yang ditingkatkan. Mengumpulkan data adalah penting dalam lingkungan berorientasi data abad ke-21 dan memerlukan komponen yang fleksibel dan saling terhubung. Bisnis akan membutuhkan orang dengan keterampilan spesialisasi untuk menerapkan dan mengoptimalkan semua ini. Di luar itu, setiap perusahaan akan perlu bekerja dengan rencana DX uniknya dan lingkungan TI yang ada.
Komponen Legacy Dapat Membatasi Upaya DX
Upaya DX biasanya dibagi menjadi tiga fase: digitalisasi (transisi dari data analog ke digital), digitalisasi (pemrosesan dan analisis data digital), dan transformasi digital (membangun pada digitalisasi untuk mengoptimalkan bisnis).
Fase pertama, digitalisasi, dapat dipengaruhi oleh ketergantungan pada komponen legacy, terutama dalam lingkungan sistem kontrol industri (ICS). Kebutuhan untuk mentransformasikan informasi untuk melanjutkan upaya DX dapat menciptakan banyak tantangan antara aset TI dan teknologi operasional (OT). Misalnya:
Organisasi mungkin tidak dapat menemukan individu dengan keahlian untuk memelihara atau memodifikasi komponen sistem legacy.
Integrasi dengan layanan cloud dan sistem lain mungkin sulit dengan komponen legacy yang tidak mendukung teknologi komunikasi terbaru seperti Transport Layer Security (TLS) versi 1.3 atau Simple Message Block (SMB) versi 3.
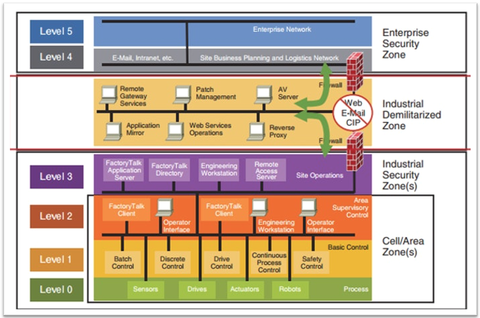
Penerapan perangkat pintar, juga disebut Internet of Things (IOT) atau Industrial Internet of Things (IIOT), mungkin dibatasi oleh segmentasi jaringan legacy (misalnya, Model Purdue Manufaktur Terintegrasi Komputer yang ditunjukkan dalam Gambar 1) untuk mengisolasi komponen ICS dari lingkungan perusahaan dan internet untuk mengurangi risiko yang ditimbulkan oleh virus dan aktor berbahaya.
Realitas DX dengan Sistem Legacy
Mengapa tidak semua orang memperbarui semua perangkat mereka untuk menyaksikan manfaat DX? Banyak alasan. Sulit untuk menemukan panduan praktis untuk perencanaan dan membuat keputusan DX. Selain itu, sumber daya keuangan dan personil untuk mendukung komponen yang ditingkatkan mungkin kurang. Dalam lingkungan ICS, sulit memvalidasi keamanan perangkat yang ditingkatkan, jadi rintangan lainnya adalah mencocokkan tingkat kepercayaan yang orang miliki terhadap komponen legacy.
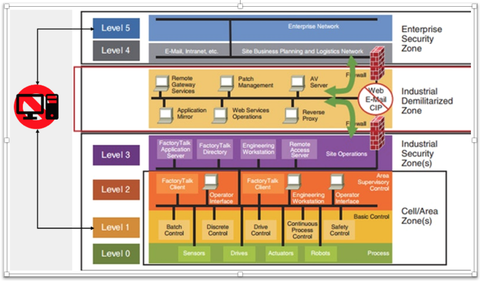
Mencoba untuk memenuhi prioritas DX perusahaan menggunakan komponen legacy dapat menghasilkan implementasi hibrida yang mempengaruhi keamanan, ketersediaan dan keamanan siber. Misalnya, menciptakan sistem yang dihubungkan atau multi-homed yang menghubungkan komponen legacy ke infrastruktur pengumpulan data atau layanan cloud mungkin memecahkan masalah konektivitas dan berbagi data (lihat Gambar 2). Namun, ini dapat membatalkan perlindungan yang didirikan oleh isolasi jaringan dan kontrol komunikasi untuk melindungi komponen legacy.
Menghubungkan komponen legacy untuk mendukung pengumpulan data DX tanpa mempengaruhi kemampuan operasional atau keamanan memerlukan perencanaan yang hati-hati. Dalam beberapa kasus, pendekatan hibrida mungkin bekerja di mana perangkat mengirim data ke sistem on-premises yang tinggal di tingkat 2 dan 3 Model Purdue, misalnya data historian atau sistem edge.
Ini dapat mengizinkan akses ke aliran data yang disetujui tanpa terhubung langsung ke komponen atau jaringan OT sensitif. Secara keseluruhan, menemukan metode paling aman untuk mencapai tujuan DX sambil juga melindungi orang, proses dan teknologi tidak mudah dan memerlukan upaya kolaboratif antara staf TI dan OT.
Pertimbangan Keamanan Siber untuk DX
Perubahan pada lingkungan harus mempertimbangkan baik tujuan keamanan siber maupun DX untuk meminimalkan risiko organisasi. NIST SP 800-37 Rev. 2, Risk Management Framework for Information Systems and Organizations: A System Life Cycle Approach for Security and Privacy menyediakan panduan untuk mendirikan pendekatan manajemen risiko untuk organisasi. Aspek kunci adalah memiliki program keamanan siber. Salah satu kesalahpahaman yang sering saya dengar adalah keamanan siber adalah masalah TI atau bahwa itu adalah masalah teknologi. Sementara kami ingin ini benar, kenyataannya keamanan siber meliputi seluruh organisasi. NIST Framework for Improving Critical Infrastructure Cybersecurity dan NISTIR 8183 Rev. 1, Cybersecurity Framework Version 1.1 Manufacturing Profile, adalah panduan yang dapat membantu organisasi dalam mendekati tantangan atau mendefinisikan dan menerapkan program keamanan siber dengan cara yang metodik dan konsisten. Dengan program keamanan siber dan manajemen risiko yang ada, organisasi dapat mengevaluasi perubahan pada lingkungan untuk memverifikasi bahwa mereka memenuhi tujuan DX mereka sambil juga meminimalkan risiko keamanan siber. Sementara akan selalu ada risiko, kunci adalah bagi organisasi untuk menemukan keseimbangan yang meminimalkan risiko sambil juga mencapai persyaratan organisasi, regulasi dan keamanan siber.
Seperti yang disebutkan sebelumnya, komponen legacy dapat menambahkan kompleksitas pada implementasi DX dan keamanan siber. Perencanaan yang hati-hati dan pengujian kapan pun mungkin sangat disarankan. Membangun pada NISTIR 8183, NIST juga menerbitkan Cybersecurity Framework Manufacturing Profile Low Impact Level Example Implementations Guide untuk menyediakan pendekatan yang lebih kuantitatif untuk menentukan dampak kinerja pada lingkungan ICS saat menerapkan kontrol keamanan siber umum berdasarkan panduan dan rekomendasi dalam NIST SP 800-82 Rev. 2, Guide to Industrial Control Systems (ICS) Security.
Jaringan Nasional MEP™ Dapat Membantu Anda Merencanakan dan Menerapkan DX
Lebih banyak konektivitas yang mendukung pengumpulan data yang cepat dan akurat diperlukan untuk mencapai tujuan DX dan pendekatan setiap perusahaan akan tergantung pada jenis komponen legacy dalam lingkungan. Sementara meningkatkan komponen legacy akan ideal, kenyataannya banyak perusahaan perlu mendukung DX dengan teknologi yang ada. Saat merencanakan, organisasi harus dengan hati-hati menyeimbangkan cara mengintegrasikan dengan proses dan perangkat yang ada sambil juga melindungi orang, data dan perangkat mereka.
Menerapkan DX dapat menjadi tugas yang menakutkan, tetapi dapat dikelola dengan perencanaan yang hati-hati, kolaborasi di antara staf TI dan OT perusahaan dan penggunaan sumber daya berharga seperti publikasi NIST dan Jaringan Nasional MEP.
Jaringan Nasional MEP dapat membantu perusahaan menemukan keseimbangan yang tepat melalui perencanaan strategis dan menawarkan bimbingan untuk investasi DX. Hubungi Pusat MEP negara bagian Anda untuk informasi lebih lanjut tentang layanan yang ditawarkan di seluruh negeri dan di Puerto Rico.